ISO/IEC 27001 e sicurezza delle informazioni: guida per chi inizia
Guida introduttiva alla ISO/IEC 27001:2022: struttura del sistema di gestione, novità della versione corrente, ruolo della Dichiarazione di Applicabilità e percorso organizzativo verso la certificazione.
La ISO/IEC 27001 è lo standard internazionale che definisce i requisiti per istituire, attuare, mantenere e migliorare continuamente un Information Security Management System (ISMS), cioè un sistema di gestione della sicurezza delle informazioni. L’obiettivo è permettere all’organizzazione di identificare e trattare in modo sistematico i rischi che possono compromettere riservatezza, integrità e disponibilità delle informazioni.
La versione internazionale di riferimento è ISO/IEC 27001:2022, integrata dall’Amendment 1:2024; in Italia il riferimento vigente è UNI CEI EN ISO/IEC 27001:2024+A1:2024. La norma è applicabile a organizzazioni di qualsiasi dimensione e settore e non riguarda soltanto l’IT: informazioni cartacee, processi, personale, fornitori, infrastrutture fisiche, servizi cloud e sistemi informativi possono tutti rientrare nel perimetro dell’ISMS.
La certificazione è una scelta dell’organizzazione, salvo che venga richiesta da obblighi specifici, contratti, gare o clienti. È quindi possibile applicare il sistema di gestione senza certificarsi; quando si decide invece di ottenere un certificato, un organismo di certificazione indipendente deve verificare che l’ISMS soddisfi i requisiti della norma.
Cos’è la ISO/IEC 27001
La ISO/IEC 27001:2022 non è una checklist tecnica di misure informatiche da installare. È uno standard di sistema di gestione: richiede all’organizzazione di comprendere il proprio contesto, individuare i rischi per la sicurezza delle informazioni, stabilire come trattarli, assegnare responsabilità, misurare i risultati e migliorare continuamente il sistema.
La pagina ufficiale della ISO/IEC 27001:2022 definisce infatti lo standard come il riferimento per i sistemi di gestione della sicurezza delle informazioni e ne collega l’applicazione alla gestione dei rischi relativi ai dati posseduti o trattati dall’organizzazione. È l’unico collegamento esterno utilizzato in questa guida.
Questo approccio evita di ridurre la sicurezza alla sola cybersecurity. Un rischio può derivare da un attacco informatico, ma anche da documenti lasciati accessibili, autorizzazioni errate, indisponibilità di un fornitore critico, perdita di dispositivi, insufficiente formazione del personale o assenza di procedure per la continuità operativa.
Il sistema deve quindi partire dalle informazioni che l’organizzazione vuole proteggere e dal contesto in cui vengono utilizzate. Una PMI che gestisce dati dei clienti attraverso servizi cloud avrà un profilo di rischio differente da un’azienda manifatturiera con impianti industriali, uffici e informazioni tecniche proprietarie.
La ISO/IEC 27001 fornisce il metodo per costruire il sistema, lasciando all’organizzazione il compito di stabilire quali rischi siano pertinenti e quali controlli siano necessari.
Come è strutturata la ISO 27001 e cosa cambia nella versione 2022
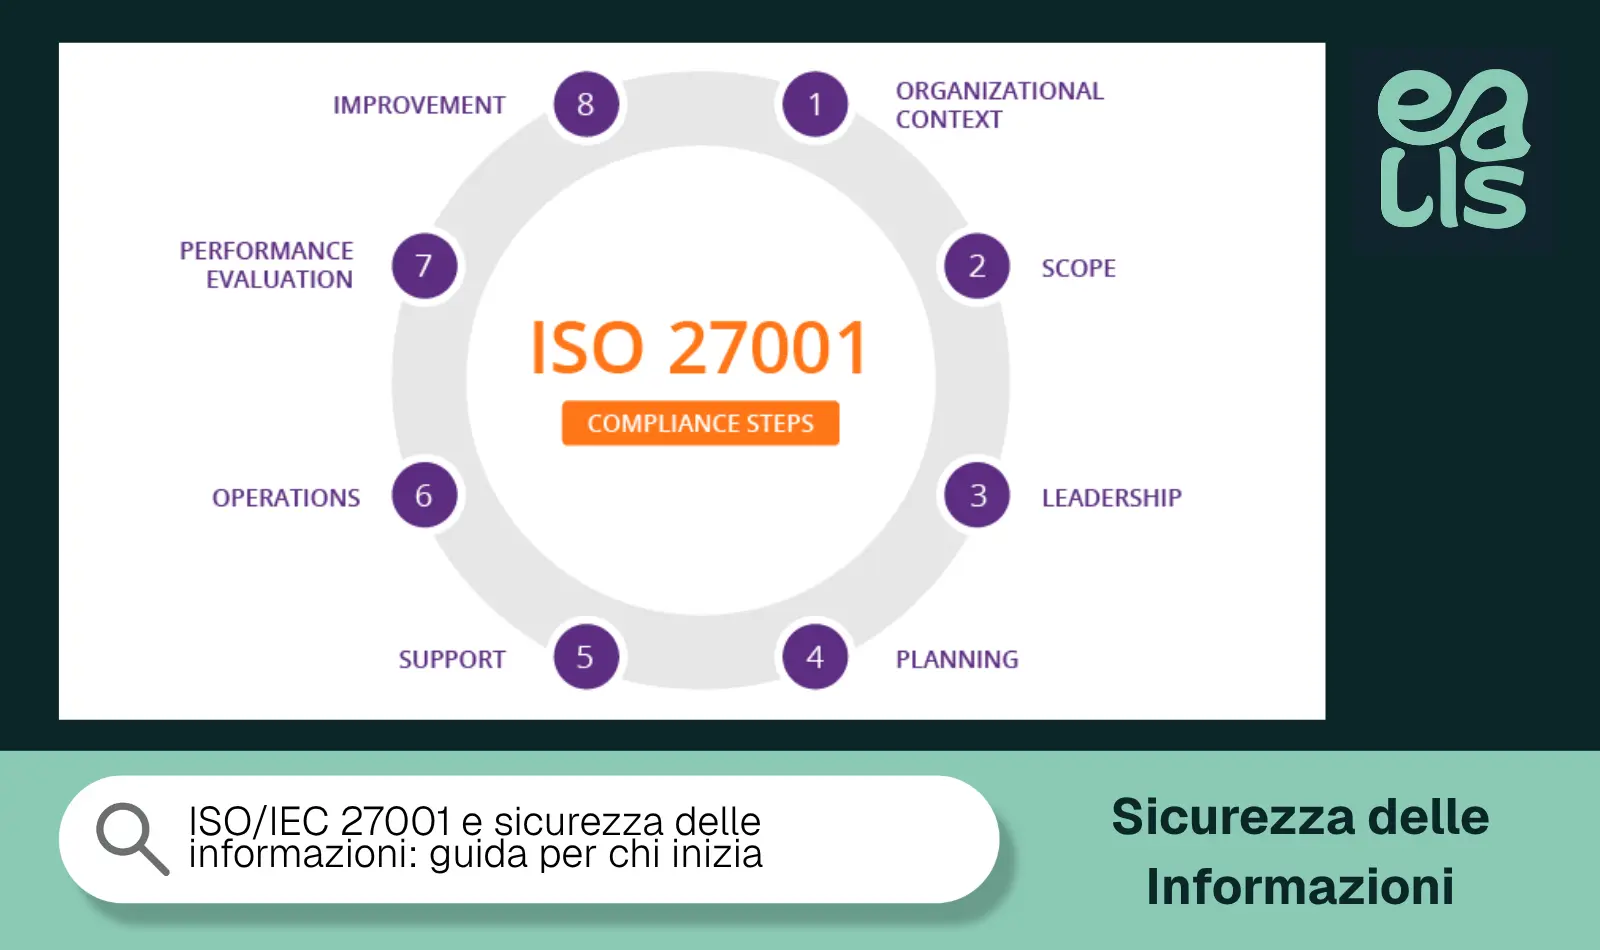
La parte prescrittiva della norma segue la struttura comune dei sistemi di gestione ISO. I requisiti sostanziali sono distribuiti nei punti da 4 a 10 e, quando un’organizzazione dichiara la conformità alla ISO/IEC 27001, questi requisiti non possono essere semplicemente esclusi.
La struttura può essere letta così:
Punto
Contenuto principale
4 — Contesto dell’organizzazione
contesto, parti interessate, ambito dell’ISMS
5 — Leadership
politica, ruoli, responsabilità e impegno della direzione
6 — Pianificazione
rischi, opportunità, trattamento del rischio e obiettivi
7 — Supporto
risorse, competenze, consapevolezza, comunicazione e informazioni documentate
8 — Attività operative
pianificazione, valutazione e trattamento operativo dei rischi
9 — Valutazione delle prestazioni
monitoraggio, audit interno e riesame della direzione
10 — Miglioramento
non conformità, azioni correttive e miglioramento continuo
A questa struttura si aggiunge l’Annex A, che nella versione 2022 contiene 93 controlli di riferimento organizzati in quattro gruppi:
37 controlli organizzativi;
8 controlli relativi alle persone;
14 controlli fisici;
34 controlli tecnologici.
La precedente edizione del 2013 utilizzava invece 114 controlli organizzati in 14 domini. La revisione 2022 ha razionalizzato la struttura, eliminato duplicazioni e introdotto controlli più coerenti con l’attuale panorama tecnologico e di sicurezza.
Tra i temi rafforzati nella nuova struttura rientrano, per esempio, threat intelligence, sicurezza nell’uso dei servizi cloud, data masking, data leakage prevention, monitoraggio delle attività e secure coding.
Nel 2024 è stato inoltre pubblicato ISO/IEC 27001:2022/Amd 1:2024, relativo al cambiamento climatico. L’aggiornamento introduce nella struttura comune dei sistemi di gestione la necessità di determinare se il cambiamento climatico rappresenti una questione rilevante per il contesto dell’organizzazione e ricorda che le parti interessate possono avere requisiti collegati al clima.
In Italia questo aggiornamento è confluito nella UNI CEI EN ISO/IEC 27001:2024+A1:2024, attualmente in vigore.
Cos’è la Dichiarazione di Applicabilità
La Dichiarazione di Applicabilità, comunemente indicata come Statement of Applicability (SoA), è uno dei documenti centrali dell’ISMS.
Il suo ruolo viene spesso semplificato in modo eccessivo. La SoA non è semplicemente una tabella con i 93 controlli dell’Annex A da segnare come sì o no.
Il processo parte dalla valutazione e dal trattamento dei rischi. L’organizzazione determina quali controlli siano necessari per portare i rischi a un livello accettabile; successivamente confronta questi controlli con il set di riferimento dell’Annex A per verificare che nessuna misura necessaria sia stata dimenticata. La Dichiarazione di Applicabilità deve quindi permettere di identificare:
i controlli necessari determinati dall’organizzazione;
la giustificazione della loro inclusione;
lo stato di implementazione;
la giustificazione per i controlli dell’Annex A ritenuti non necessari;
la relazione tra i controlli scelti dall’organizzazione e quelli dell’Annex A.
Un punto particolarmente importante è che non tutti i 93 controlli dell’Annex A devono necessariamente essere implementati. Annex A è un set di riferimento: la necessità del singolo controllo deriva dal contesto, dalla valutazione dei rischi, dai requisiti legali o contrattuali e dalle altre esigenze pertinenti dell’organizzazione.
Allo stesso tempo, l’impresa può utilizzare anche controlli ulteriori rispetto all’Annex A. ISO chiarisce che i controlli necessari possono provenire da altri standard, framework o decisioni specifiche dell’organizzazione, purché il confronto con Annex A sia effettuato e documentato.
Questo spiega anche la struttura del Percorso E di EvalisDeck. ISO/IEC 27001:2022 contiene 93 controlli di riferimento nell’Annex A; EvalisDeck lavora invece su 174 controlli complessivi mappati su cinque quadri, integrando il riferimento 27001 con quadri complementari per cloud, protezione delle informazioni personali e privacy. I due numeri indicano quindi perimetri differenti e non devono essere confusi.
Come funziona il percorso verso la certificazione ISO 27001
La certificazione riguarda l’organizzazione e il suo sistema di gestione, non la qualifica personale di chi lo implementa. Questo distingue il tema dalla formazione individuale per auditor o consulenti: qui il problema è costruire un ISMS che possa essere sottoposto alla verifica di un organismo indipendente.
Il primo passaggio consiste nella definizione del perimetro. L’organizzazione deve stabilire quali sedi, servizi, processi, sistemi e informazioni rientrino nell’ISMS. Un campo di applicazione troppo generico rende difficile individuare responsabilità e rischi; uno artificiosamente ristretto può invece non rappresentare i processi che l’organizzazione intende effettivamente proteggere.
Seguono normalmente:
analisi del contesto e delle parti interessate;
definizione della politica e delle responsabilità;
valutazione dei rischi per la sicurezza delle informazioni;
definizione del piano di trattamento;
selezione e implementazione dei controlli;
costruzione della Dichiarazione di Applicabilità;
definizione di obiettivi e indicatori;
produzione e gestione delle informazioni documentate;
audit interno;
riesame della direzione;
gestione delle eventuali non conformità prima dell’audit esterno.
La valutazione per la certificazione iniziale viene normalmente articolata in Stage 1 e Stage 2. Il primo serve a verificare preparazione, perimetro, documentazione e maturità del sistema rispetto alla verifica completa; il secondo valuta l’effettiva implementazione e conformità dell’ISMS.
Se vengono rilevate non conformità, l’organizzazione deve gestirle secondo le modalità previste dal processo di certificazione. Dopo il rilascio del certificato seguono audit di sorveglianza periodici e successiva ricertificazione, perché ISO/IEC 27001 richiede che il sistema venga mantenuto e migliorato e non semplicemente preparato una volta per superare l’audit.
Nel 2026 è inoltre definitivamente superata la fase di migrazione dalla versione 2013: il periodo internazionale di transizione verso ISO/IEC 27001:2022 si è concluso il 31 ottobre 2025.
Quando serve davvero la ISO/IEC 27001
La ISO/IEC 27001 non è obbligatoria per qualsiasi azienda che utilizzi sistemi informatici. Molte organizzazioni decidono di implementarla volontariamente perché vogliono strutturare meglio la gestione della sicurezza o fornire una garanzia indipendente a clienti e stakeholder.
In altri casi la spinta arriva dal mercato. Un grande cliente può inserire la certificazione tra i requisiti di qualifica; una gara può attribuire valore alla presenza di un ISMS certificato; un fornitore di servizi digitali può utilizzarla per dimostrare che rischi, responsabilità e controlli vengono gestiti attraverso un processo formalizzato.
La certificazione può essere particolarmente pertinente quando l’organizzazione:
tratta informazioni sensibili o critiche di clienti;
fornisce servizi IT, software, cloud o infrastrutturali;
opera in supply chain con requisiti elevati di sicurezza;
deve dimostrare a clienti o committenti l’esistenza di controlli documentati;
gestisce grandi quantità di dati o proprietà intellettuale;
vuole integrare la sicurezza in un sistema di gestione continuativo;
riceve frequentemente questionari e audit sulla sicurezza delle informazioni.
ISO/IEC 27001 può inoltre aiutare a organizzare controlli utili rispetto a requisiti normativi o contrattuali, ma la certificazione non equivale automaticamente alla conformità a qualsiasi legge sulla cybersecurity o sulla protezione dei dati. Ogni obbligo legale deve essere analizzato separatamente.
Per una PMI la decisione dovrebbe quindi partire dal problema reale. Se un cliente chiede soltanto alcune evidenze di sicurezza, potrebbe non essere necessario avviare immediatamente un progetto di certificazione; se invece le richieste diventano continue, il patrimonio informativo è critico o il mercato richiede un certificato, strutturare un ISMS può diventare una scelta più efficiente rispetto alla gestione frammentaria dei singoli controlli.
La stessa logica vale più in generale per la documentazione tecnica aziendale: nella guida sulla rendicontazione di sostenibilità per PMI abbiamo distinto documenti obbligatori, volontari e richiesti dalla filiera. La Dichiarazione di Applicabilità appartiene a un ambito diverso dalla rendicontazione ESG, ma condivide la stessa esigenza di motivazioni, evidenze e tracciabilità.
Dal rischio alla Dichiarazione di Applicabilità: il Percorso E
Uno dei punti più delicati nella preparazione alla ISO/IEC 27001 è trasformare l’analisi dei rischi in una Dichiarazione di Applicabilità coerente e verificabile.
valutazione dei 174 controlli mappati sui cinque quadri disponibili nel percorso;
applicabilità e motivazioni;
verifiche di coerenza;
piano di attuazione;
Statement firmato.
La logica è importante soprattutto per le esclusioni. Un controllo non dovrebbe essere escluso semplicemente perché è difficile da implementare: la non applicabilità deve essere motivata rispetto al contesto e ai risultati del processo di trattamento dei rischi. Nel Percorso E una voce dichiarata applicabile ma lasciata senza stato non viene ignorata e le contraddizioni vengono intercettate prima della pubblicazione.
La piattaforma distingue inoltre tra il set di riferimento ISO/IEC 27001 e i controlli aggiuntivi mappati nei quadri complementari. Questo permette di produrre una SoA più ampia quando il contesto dell’organizzazione lo richiede senza confondere i 93 controlli dell’Annex A con il numero totale delle verifiche gestite dal percorso.
La Dichiarazione viene infine pubblicata come versione congelata, mantenendo traccia delle motivazioni e dello stato dei controlli nel momento in cui il documento viene consegnato. È particolarmente utile perché la SoA è una fotografia che cambia nel tempo: nuovi rischi, sistemi, fornitori, servizi cloud o requisiti possono richiedere successive revisioni.
Per vedere direttamente il processo è disponibile la demo guidata di EvalisDeck: l’azienda dimostrativa permette di entrare nel Percorso E, verificare applicabilità e motivazioni e osservare il passaggio dalla valutazione dei controlli allo Statement of Applicability finale.
FAQ sulla ISO/IEC 27001
Cos’è la ISO 27001 in parole semplici?
La ISO/IEC 27001 è lo standard internazionale per costruire e mantenere un sistema di gestione della sicurezza delle informazioni. Richiede all’organizzazione di individuare i propri rischi, stabilire come trattarli, applicare controlli adeguati e verificare continuamente che il sistema funzioni.
ISO/IEC 27001:2022 è ancora la versione vigente?
Sì. Il riferimento internazionale vigente è ISO/IEC 27001:2022, integrato dall’Amendment 1:2024 relativo al cambiamento climatico. In Italia il riferimento corrente è UNI CEI EN ISO/IEC 27001:2024+A1:2024.
Quanti controlli contiene ISO 27001:2022?
L’Annex A contiene 93 controlli di riferimento, distribuiti in quattro gruppi: 37 organizzativi, 8 relativi alle persone, 14 fisici e 34 tecnologici. La presenza di un controllo nell’Annex A non significa però che debba essere automaticamente implementato da qualsiasi organizzazione.
Cos’è la Dichiarazione di Applicabilità?
La Dichiarazione di Applicabilità, o SoA, documenta i controlli necessari per l’organizzazione, la loro giustificazione, lo stato di implementazione e le motivazioni relative ai controlli dell’Annex A ritenuti non necessari. È il collegamento documentale tra trattamento del rischio e sistema dei controlli.
Bisogna essere certificati ISO 27001?
Non sempre. Un’organizzazione può implementare ISO/IEC 27001 senza richiedere la certificazione. Il certificato diventa necessario quando è una scelta strategica dell’impresa oppure quando viene richiesto da clienti, gare, contratti o altri requisiti applicabili.
Da leggere dopo
Guide Generali & Audit-Readiness1 Ott 2026 · 12 min
Glossario essenziale della rendicontazione di sostenibilità
Glossario della rendicontazione di sostenibilità con definizioni essenziali di GHG, Scope 1-2-3, ESRS, VSME, GRI, doppia materialità, ISO, audit e altri termini tecnici.
Guide Generali & Audit-Readiness28 Set 2026 · 10 min
Consulenza HSE/ESG: come cambia il mestiere con la digitalizzazione della rendicontazione
La digitalizzazione della consulenza HSE/ESG cambia il modo di gestire clienti, dati, evidenze e documenti, riducendo duplicazioni e migliorando tracciabilità, versioning e riuso delle informazioni.
Come valutare un fornitore su criteri ESG: le aree operative e ISO 20400
Guida pratica alla valutazione ESG dei fornitori: quali criteri considerare, come costruire un questionario e un indice di prontezza e come trasformare le lacune in un piano di adeguamento.